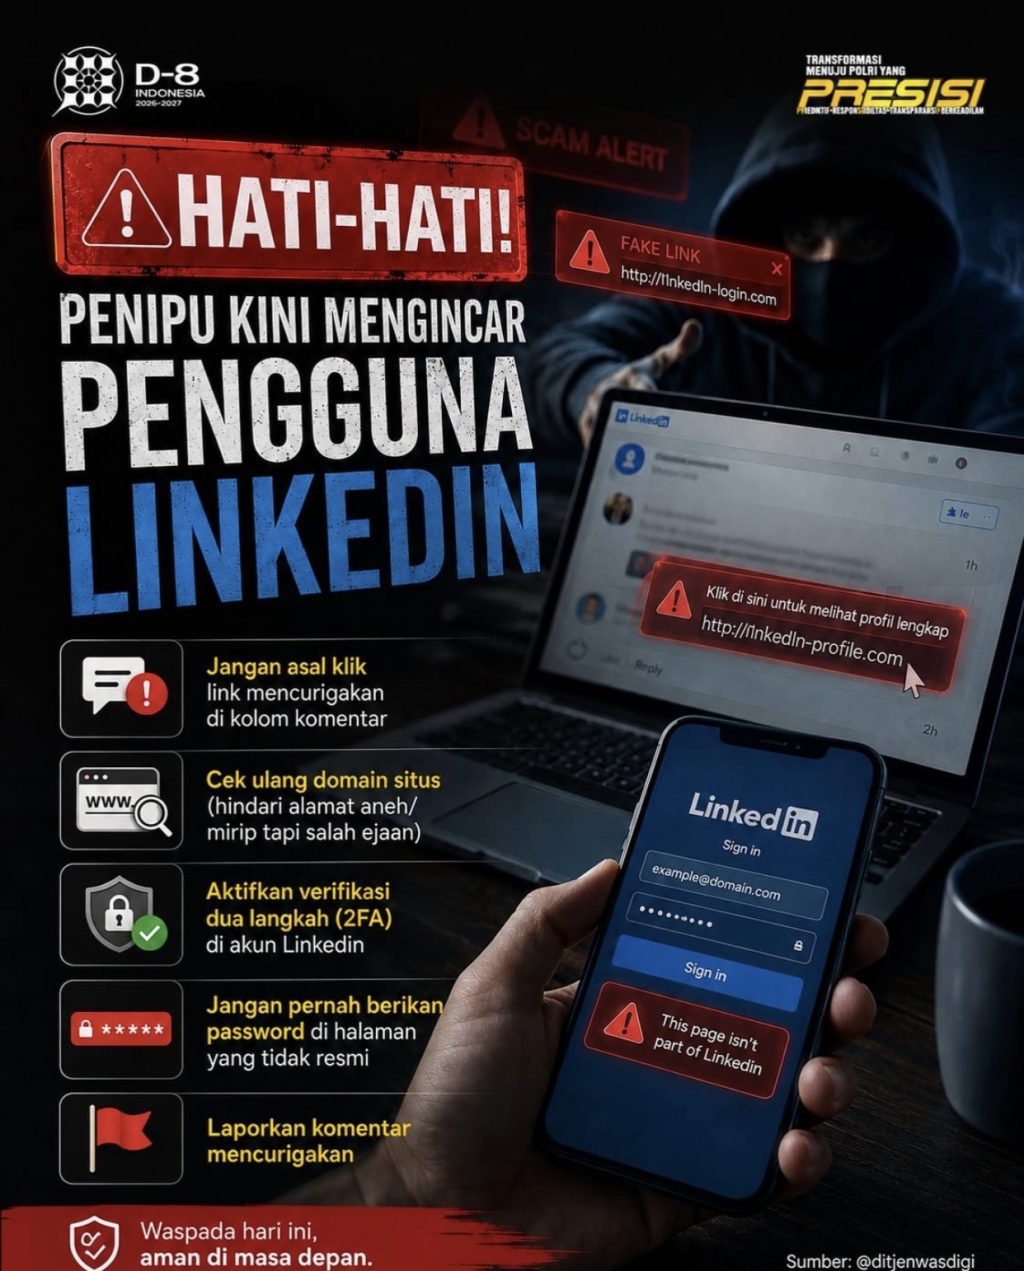
Ilustrasi modus penipuan di LinkedIn dengan menyebarkan tautan palsu yang menyerupai halaman login untuk mencuri akun pengguna. (Foto: Polda Kepri)
BATAM (marwahkepri.com) – Modus penipuan melalui LinkedIn kembali marak dengan menyasar pengguna lewat tautan mencurigakan di kolom komentar yang mengarahkan korban ke situs palsu menyerupai halaman login LinkedIn.
Pelaku memanfaatkan kolom komentar untuk menyebarkan tautan palsu yang menyerupai alamat resmi LinkedIn dengan tujuan mencuri data login korban.
Masyarakat diminta tidak sembarangan mengklik tautan mencurigakan yang muncul dalam komentar, terutama yang mengarahkan ke halaman login tidak resmi.
Beberapa langkah pencegahan yang dapat dilakukan pengguna LinkedIn di antaranya memeriksa ulang domain situs sebelum membuka tautan, menghindari alamat yang mirip namun salah ejaan, serta tidak memasukkan password di halaman yang tidak berasal dari situs resmi.
Pengguna juga disarankan mengaktifkan verifikasi dua langkah atau two factor authentication (2FA) untuk meningkatkan keamanan akun.
Selain itu, komentar yang memuat tautan mencurigakan dapat segera dilaporkan agar tidak memakan korban lain.
Modus yang digunakan biasanya berupa ajakan untuk melihat profil lengkap atau informasi tertentu melalui link palsu, seperti alamat menyerupai LinkedIn namun menggunakan domain berbeda.
Masyarakat diimbau tetap waspada terhadap aktivitas mencurigakan di media sosial profesional tersebut demi menghindari pencurian akun dan penyalahgunaan data pribadi. MK-mun
Redaktur: Munawir Sani